ניהול סיכונים: אחריות ההנהלה, מדיניות לקבילות סיכון וכשירות
סעיף 4 בתקן מתחיל בהנהלה ולא בטכניקות ניתוח. לפני שמישהו ממלא טבלת סיכונים, ההנהלה הבכירה צריכה לתת משאבים, למנות אנשים כשירים, להגדיר מדיניות לקבילות סיכון ולבדוק מדי פעם שהתהליך עובד. בארגונים קטנים אלה נעשים לעתים בלי מסמך אחד שמרכז אותם.
במאמר הזה נבחן מה נדרש מההנהלה, איך נראית מדיניות, איך היא הופכת לקריטריונים בתכנית ניהול הסיכונים, ואיזו כשירות נדרשת מהעוסקים בכך.
מה נדרש מההנהלה הבכירה
סעיף 4.2 בתקן מטיל על ההנהלה הבכירה (Top Management) שלוש חובות:
להוכיח מחויבות לתהליך: להקצות משאבים מתאימים ולמנות אנשי צוות כשירים (4.3).
להגדיר ולתעד מדיניות לקביעת קריטריונים לקבילות סיכון.
לבדוק במרווחי זמן מתוכננים את התאמת התהליך (Suitability), ולתעד החלטות ופעולות.
התקן מגדיר הנהלה בכירה כאדם או קבוצה שמנהלים ושולטים ביצרן ברמה הגבוהה ביותר (3.29).
לפי ה-TR, ההדגשה על הרמה הזו נובעת מכך שרק לה יש סמכות לקבוע אחריות, סדרי עדיפויות ומשאבים.
אם הארגון בנוי מיחידות נפרדות, כמו חטיבות, ההנהלה הבכירה היא מי שמנהל ושולט ביחידה שמיישמת את התהליך, ולכל יחידה יכול להיות תהליך משלה.
הדרישה מופיעה גם ב-MDR.
סעיף 10 מחייב מערכת לניהול סיכונים כמתואר בסעיף 3 של נספח I, ומערכת ניהול האיכות נדרשת לכלול אותה.
נספח I סעיף 3 קובע שניהול סיכונים הוא תהליך איטרטיבי רציף לאורך מחזור החיים כולו, שדורש עדכון שיטתי סדיר.
אם ליצרן קיימת מערכת ניהול איכות, הסקירה של התאמת התהליך יכולה להיות חלק מסקר ההנהלה (4.2).
גם המסמכים של סעיף 4.2 יכולים להיות משולבים במסמכי מערכת האיכות, ואפשר להפנות אליהם מקובץ ניהול הסיכונים (הערה 3 בסעיף 4.2).
מדיניות לקבילות סיכון
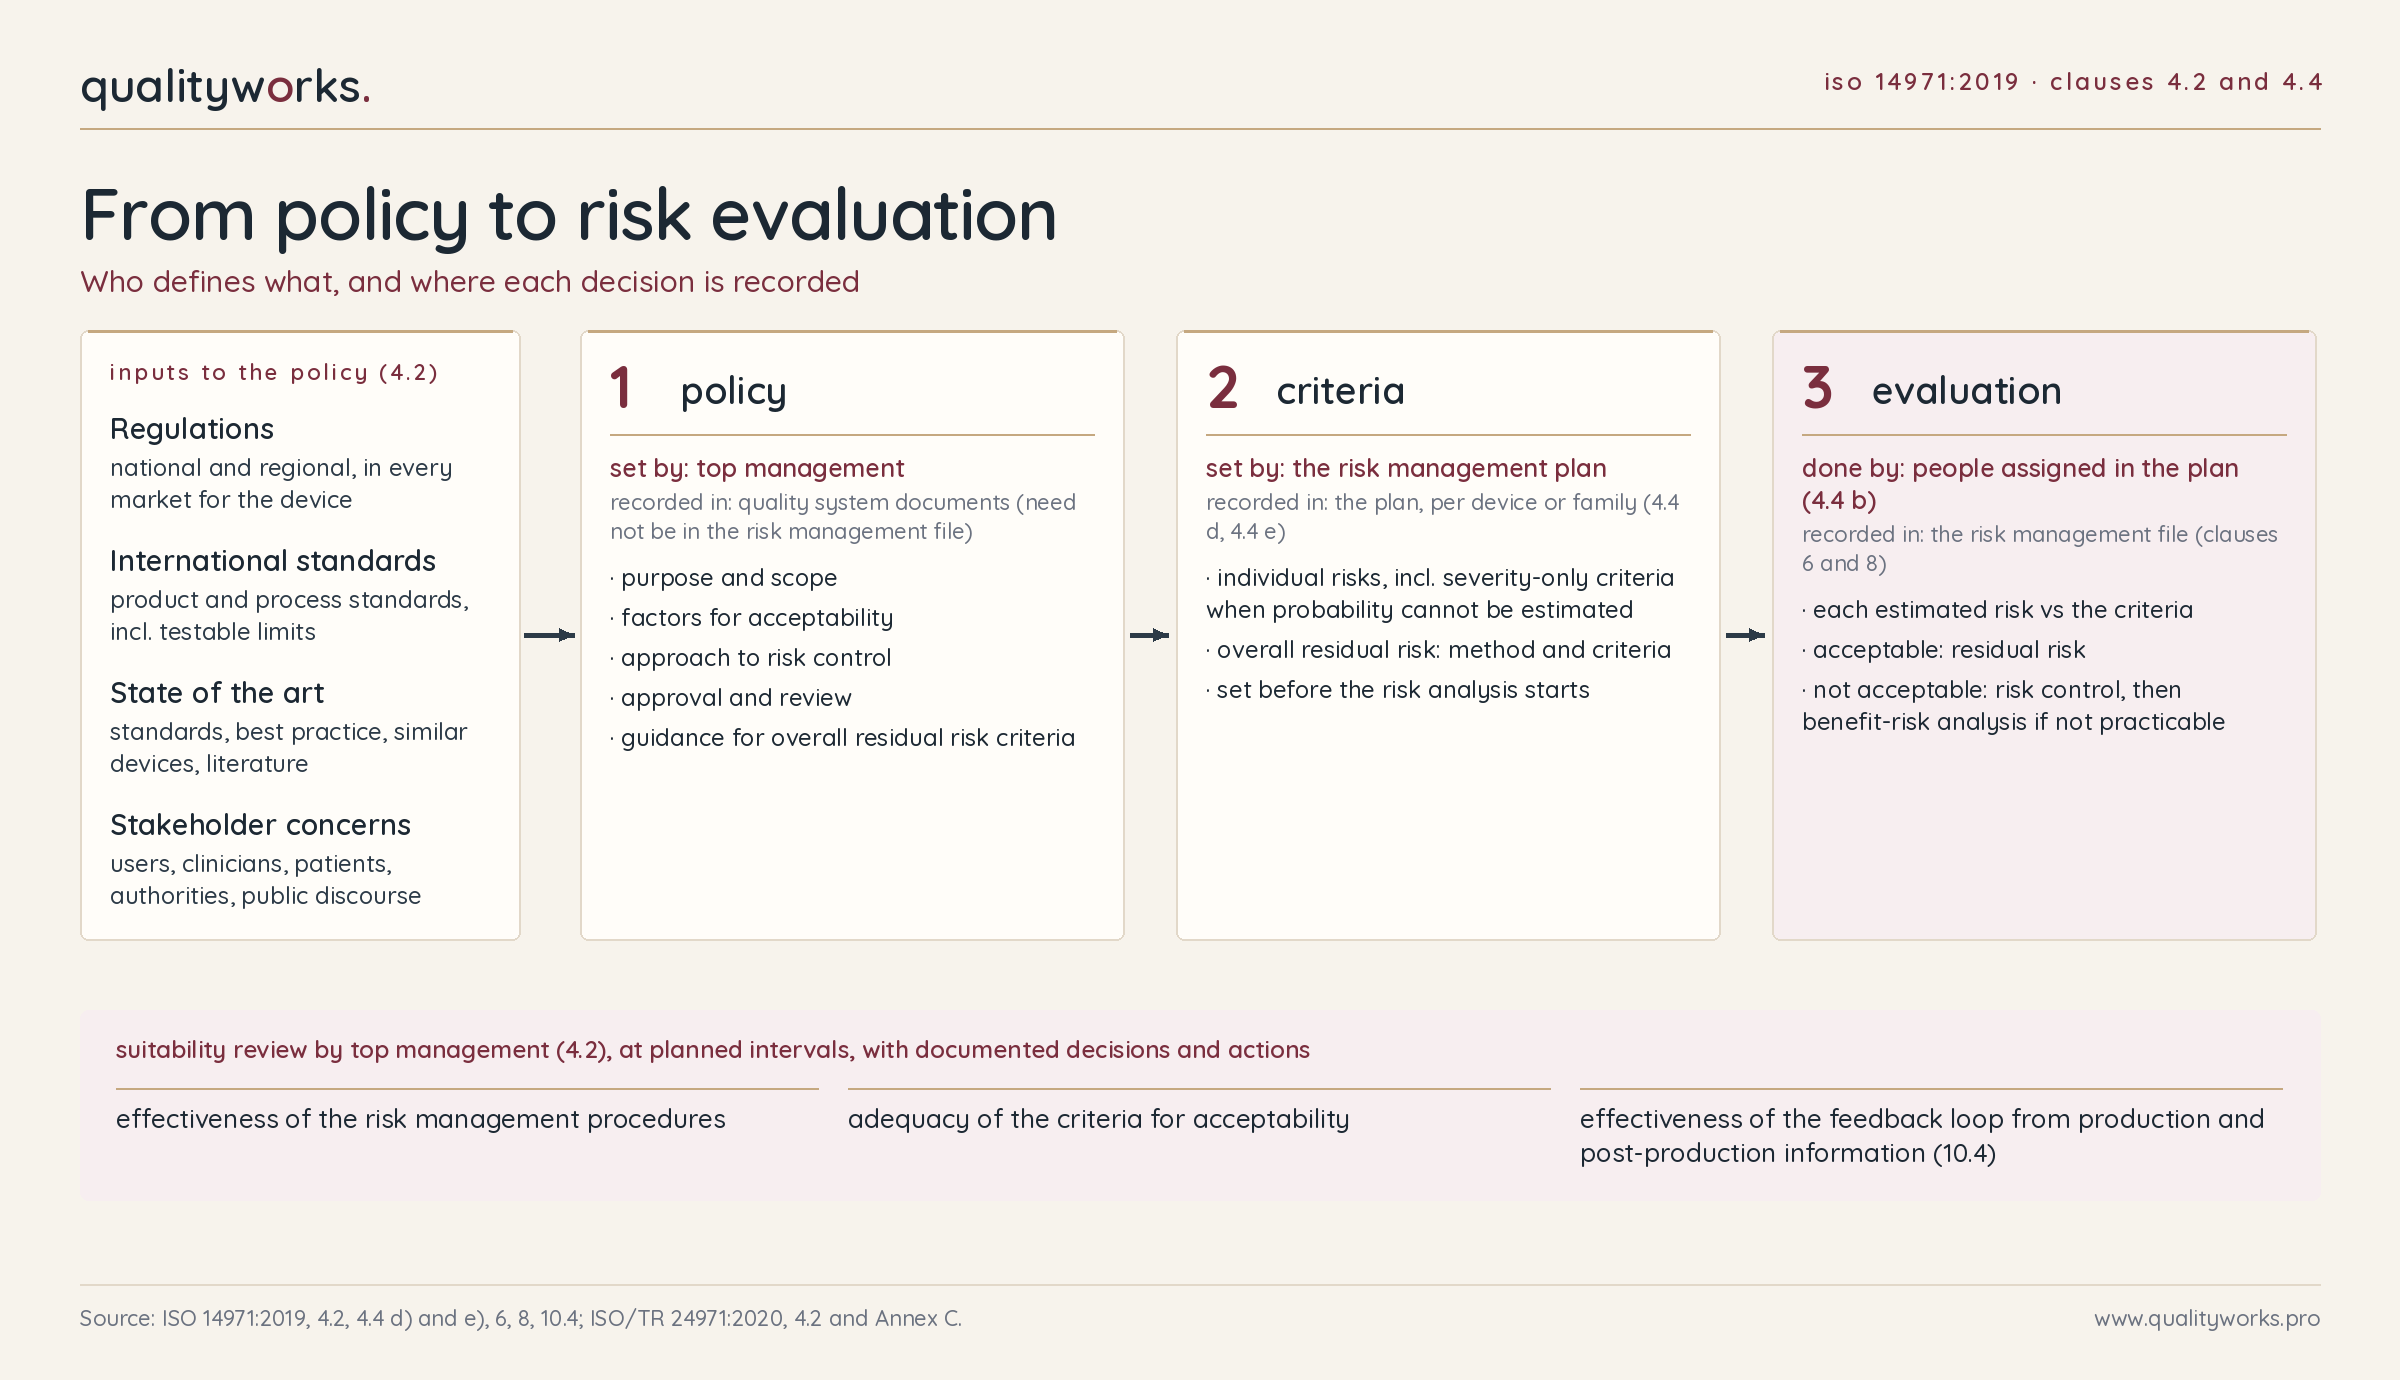
התקן אינו קובע מהי רמת סיכון קבילה (ראו מאמר 1). את הרמה הזו קובעים לפי מדיניות שההנהלה מגדירה, והמדיניות קובעת מסגרת שממנה נגזרים הקריטריונים לכל מכשיר. לפי סעיף 4.2, המסגרת הזו מבטיחה שהקריטריונים:
מבוססים על תקנות לאומיות או אזוריות רלוונטיות ועל תקנים בינלאומיים רלוונטיים
מביאים בחשבון מידע זמין, כמו רמת הידע המקובלת (State of the Art) ודאגות ידועות של בעלי עניין (Stakeholders).
נספח C ב-TR מפרט אילו רכיבים כדאי שיהיו במדיניות:
רכיב | מה הוא מגדיר |
|---|---|
מטרה (Purpose) | מה המדיניות באה להשיג, ולאילו מכשירים מתייחסים הקריטריונים |
תחולה (Scope) | על מי, איפה ומתי המדיניות חלה |
גורמים ושיקולים | תקנות באזורי השיווק, תקנים לסוג המכשיר, רמת הידע המקובלת, דאגות מאומתות של בעלי עניין |
גישות לבקרת סיכון | איך מצמצמים סיכון: עד כמה שסביר בפועל, או עד כמה שאפשר |
אישור וסקירה | מי מאשר את המדיניות, ובאיזו תדירות היא נבדקת |
המדיניות צריכה להיות מתועדת, למשל כחלק ממסמכי מערכת האיכות.
אין חובה שתהיה חלק מקובץ ניהול הסיכונים (נספח C.2).
היא יכולה לאפשר קריטריונים ייחודיים לכל סוג מכשיר או משפחת מכשירים, בהתאם למאפיינים ולשימוש המיועד, ועליה לכלול הנחיות לקביעת הקריטריונים לסיכון השיורי הכולל (TR 4.2.2).
על הגורם הרביעי, דאגות בעלי עניין, ה-TR מוסיף שהן יכולות להגיע מתקשורת ישירה עם משתמשים, רופאים, מטופלים או רשויות, ומתקשורת עקיפה כמו חדשות, רשתות חברתיות ופורומים של מטופלים. התפיסה של קבילות סיכון משתנה בין קבוצות, לפי הרקע והאינטרס של כל אחת.
איך מנסחים את הגישה לבקרת סיכון
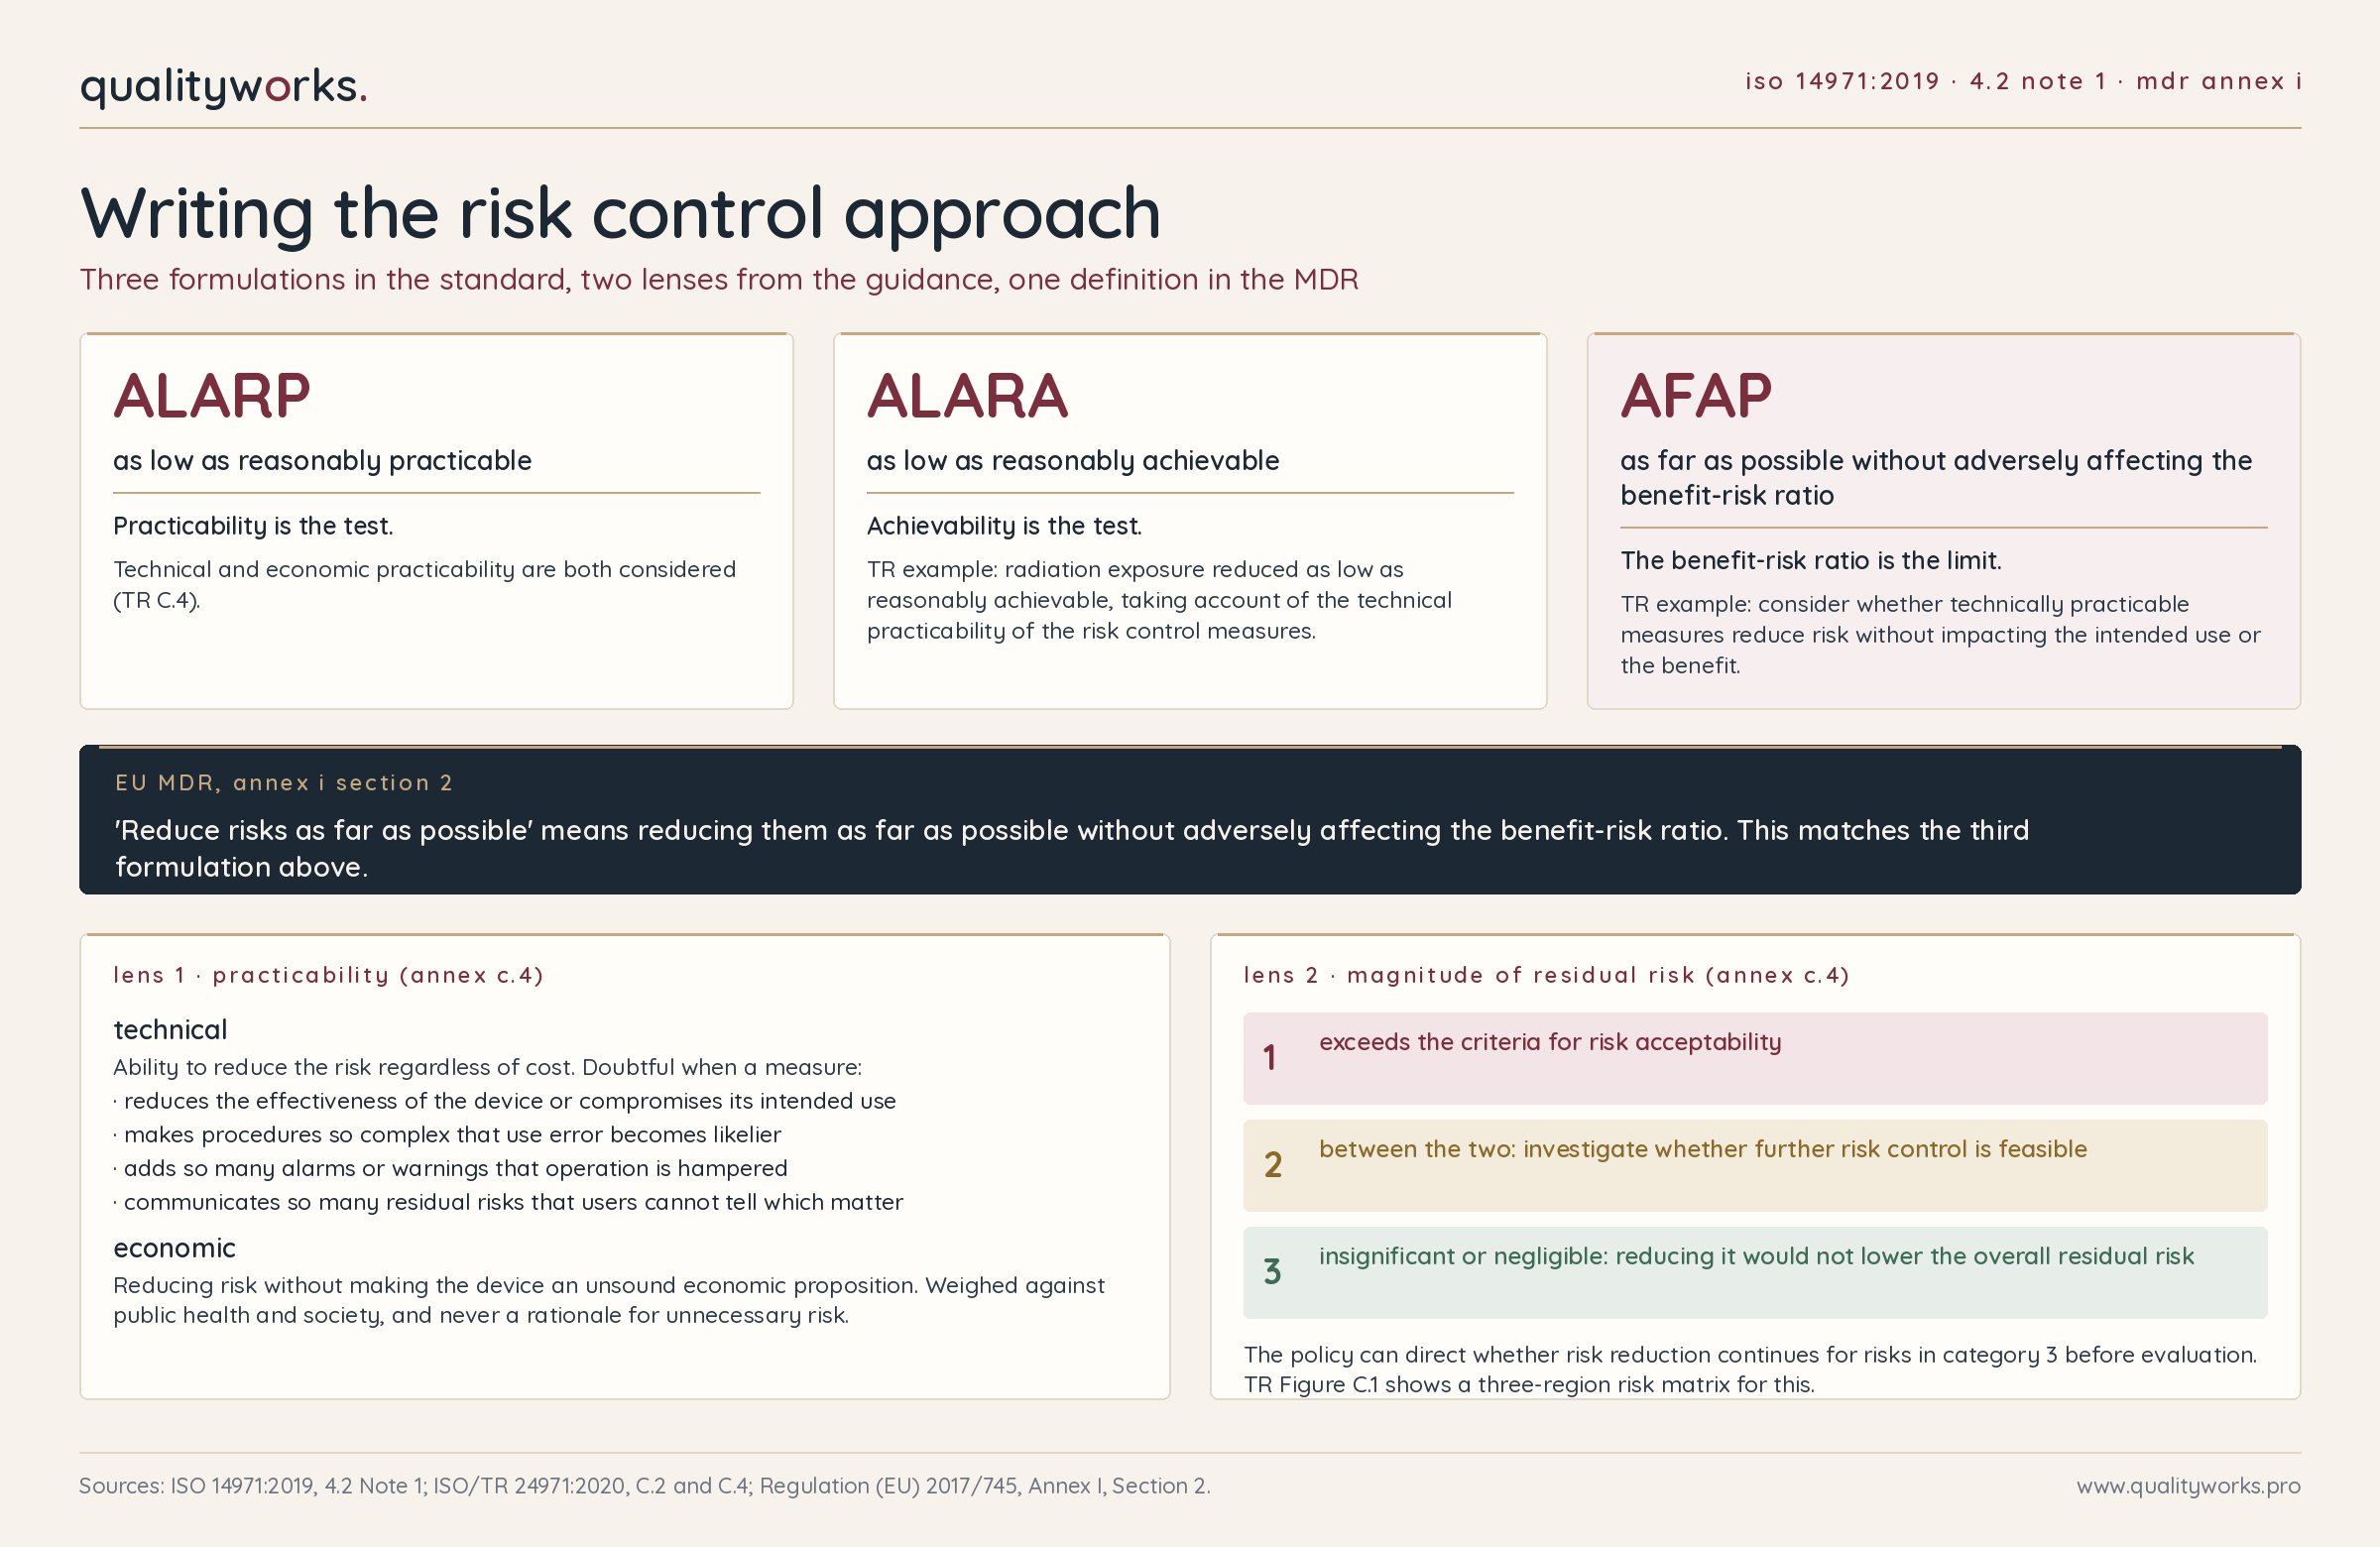
המדיניות קובעת גם את הגישה לצמצום סיכון. הערה 1 בסעיף 4.2 מציגה שלוש אפשרויות:
צמצום הסיכון עד כמה שסביר בפועל (As Low As Reasonably Practicable, ALARP);
צמצום הסיכון עד כמה שניתן להשיג (As Low As Reasonably Achievable, ALARA);
צמצום הסיכון עד כמה שאפשר, בלי לפגוע ביחס תועלת-סיכון (As Far As Possible, AFAP).
ה-TR מוסיף שני צירי שיקול.
הציר הראשון הוא ישימות (Practicability) טכנית וכלכלית.
ישימות טכנית מתייחסת ליכולת להפחית סיכון בלי קשר לעלות. דוגמאות שבהן היא מוטלת בספק: אמצעי בקרה שפוגע ביעילות המכשיר או בשימוש המיועד (כמו הפחתת העוצמה של מכשיר ניתוח חשמלי מתחת לרמה היעילה), נוהל שימוש מורכב מדי שמגדיל את הסיכוי לשגיאת שימוש, ריבוי אזעקות או אזהרות שמפריע למפעיל, ופירוט יתר של סיכונים שיוריים עד כדי שהמשתמש לא מבין מה חשוב.
ישימות כלכלית מתייחסת לאפשרות להפחית סיכון בלי להפוך את המכשיר להצעה לא סבירה כלכלית, כי אמצעי הבקרה יעלו אותו עד כדי כך שלא יהיה זמין. ה-TR מדגיש שחשיבה כלכלית מתייחסת לתועלת לבריאות הציבור ולחברה כולה, ואינה משמשת הצדקה לקבלת סיכון מיותר (נספח C.4).
הציר השני הוא גודל הסיכון.
הסיכון השיורי מסווג לשלוש קטגוריות: חורג מהקריטריונים, קטן עד כדי שאפשר לראות אותו כזניח, או בין השניים ודורש בדיקה אם אפשר להמשיך להפחית. המדיניות קובעת אם ממשיכים להפחית גם סיכונים זניחים לפני ההערכה. ה-TR מציג לצורך זה מטריצה בת שלושה אזורים (איור C.1).
בהקשר האירופי יש נקודה נוספת. נספח I סעיף 2 ב-MDR מגדיר "עד כמה שאפשר" כהפחתת סיכון בלי לפגוע ביחס תועלת-סיכון, וההגדרה הזו זהה לאפשרות השלישית ברשימה של התקן. מדיניות למכשיר שמיועד לשוק האירופי צריכה לעמוד בהגדרה הזו. אם המדיניות מבוססת על עקרון של ישימות כלכלית, כדאי להבהיר בה איך זה מתיישב עם ההגדרה.
מהמדיניות לקריטריונים
הקריטריונים לקבילות סיכון נקבעים בתכנית ניהול הסיכונים לכל מכשיר (סעיף 4.4 d), על בסיס המדיניות. הם יכולים לכלול דרישות איכותיות ומגבלות כמותיות לתכונות מסוימות, רצוי לפי תקנים בינלאומיים. כשלא ניתן להעריך הסתברות לנזק, הקריטריונים יכולים להתבסס על חומרת הנזק בלבד (נספח C.3).
חובה להגדיר גם קריטריונים לקבילות הסיכון השיורי הכולל ואת השיטה להערכתו (4.4 e). הם יכולים להיות שונים מהקריטריונים לסיכונים בודדים, ועוד על כך במאמר על סיכון שיורי כולל. ההנמקה בנספח A של התקן היא שהקריטריונים צריכים להיקבע לפני שמתחיל ניתוח הסיכונים, כדי שההערכה בסעיף 6 תהיה אובייקטיבית.
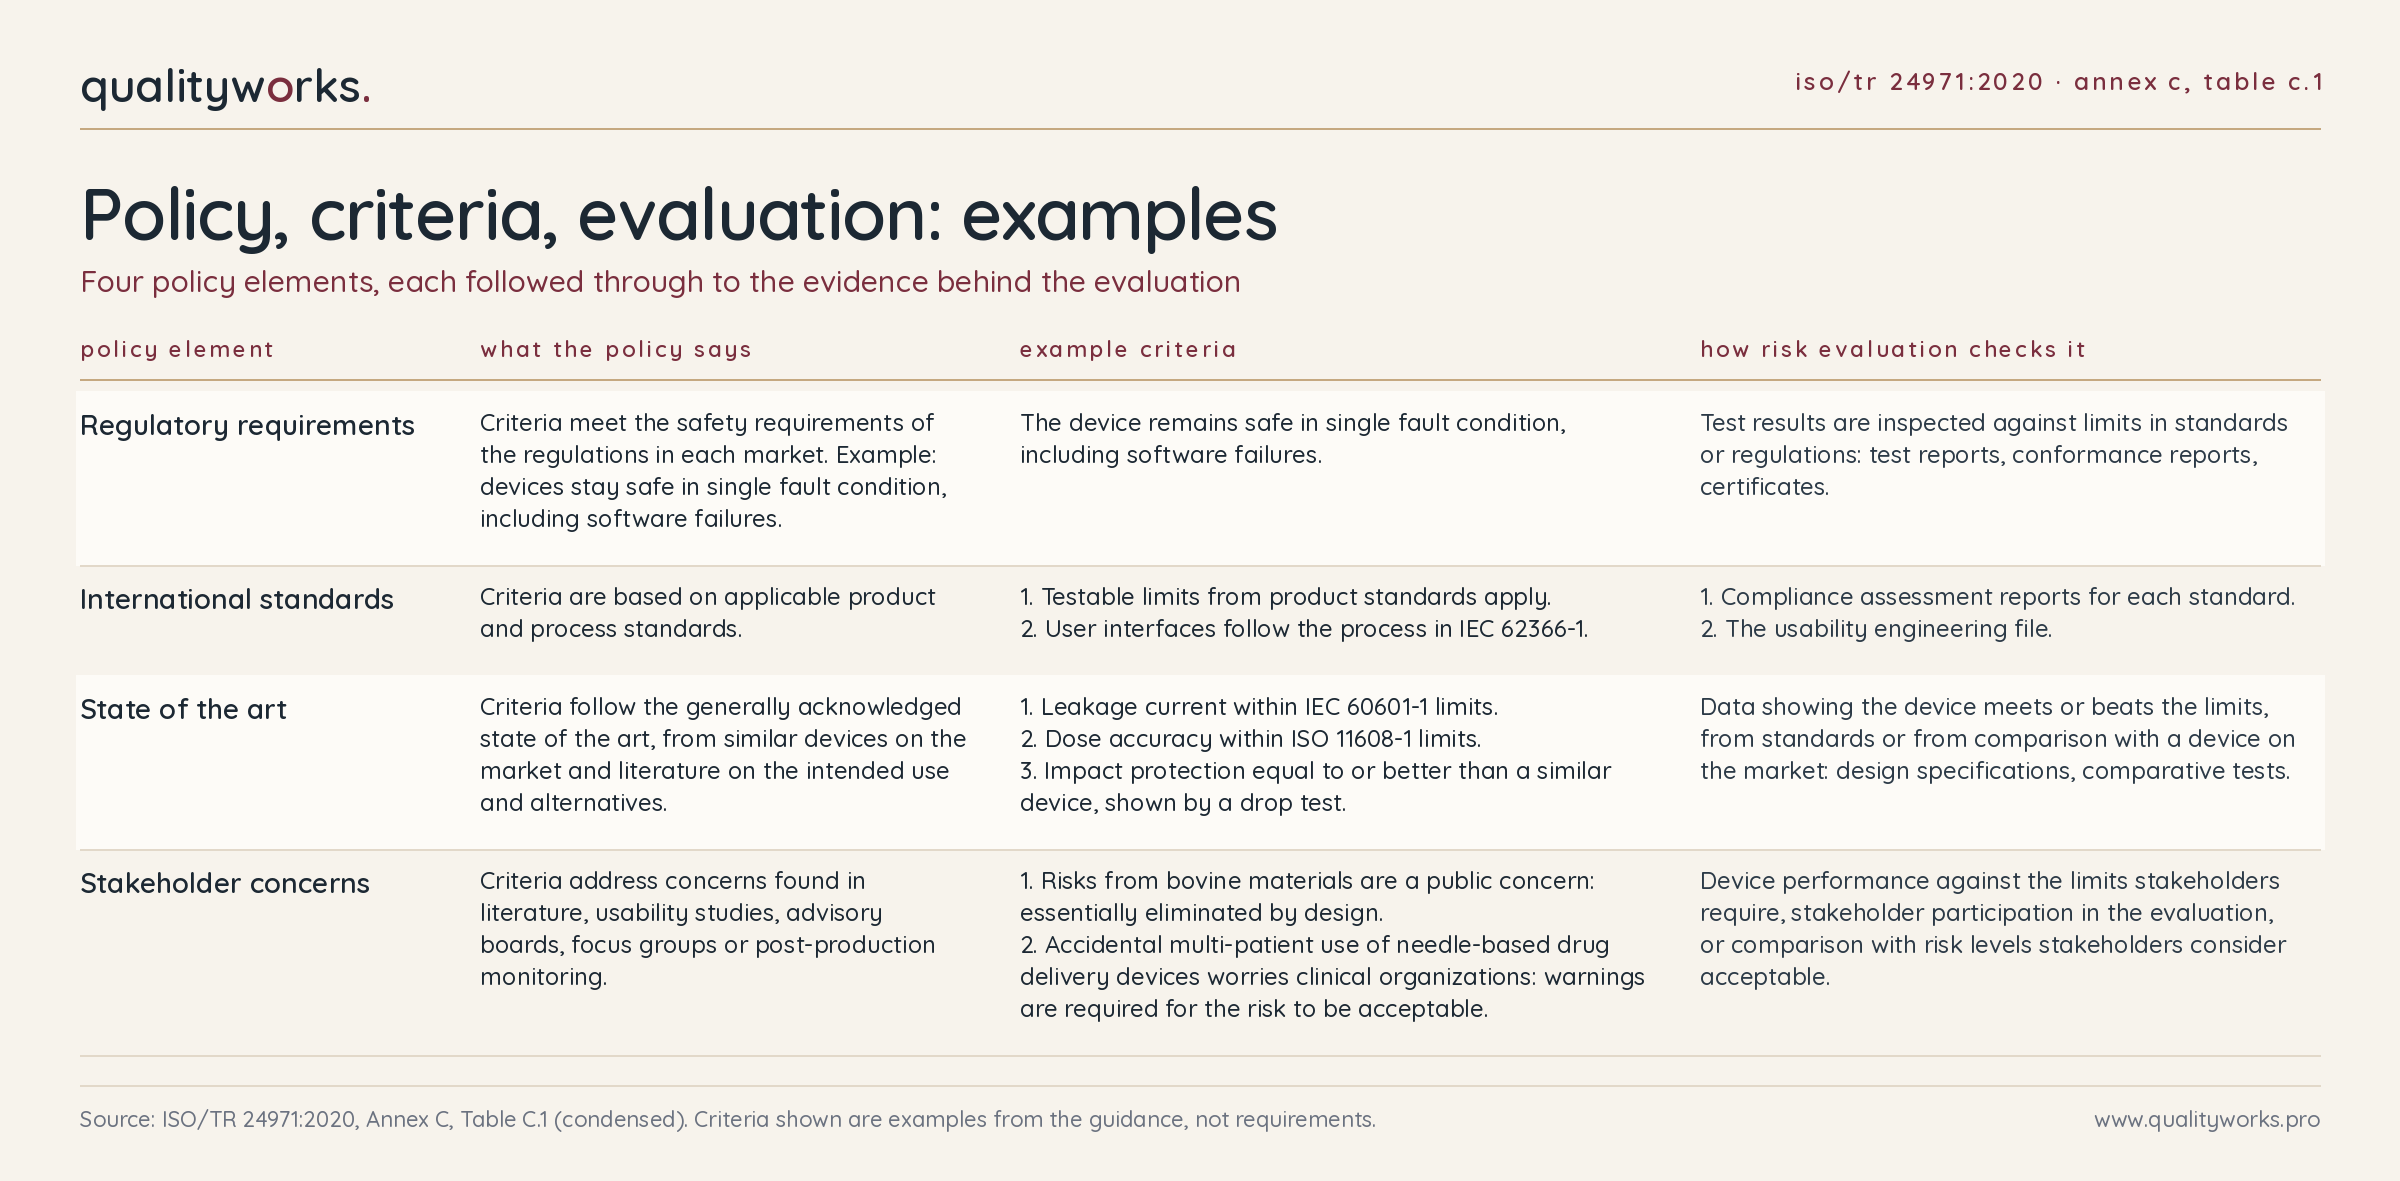
טבלה C.1 ב-TR מראה איך אותה שרשרת עובדת בארבעה סוגי רכיבים במדיניות. הנה שתי דוגמאות:
דרישה רגולטורית. המדיניות קובעת שהקריטריונים עומדים בדרישות הבטיחות של התקנות בכל שוק. הקריטריון המתאים: המכשיר נשאר בטוח בתנאי תקלה בודדת, כולל כשל תוכנה. ההערכה נעשית בבדיקה של תוצאות מבחנים, דו"חות התאמה לתקן או תעודות.
דאגות בעלי עניין. המדיניות קובעת שהקריטריונים מתייחסים לדאגות שזוהו בספרות, במחקרי שימושיות, בקבוצות מיקוד או בניטור פוסט-ייצור. שתי דוגמאות לקריטריונים מהטבלה: סיכון שקשור לחומרים ממקור בקר הוא דאגה ציבורית ולכן מבטלים אותו בתכן, ושימוש בטעות באותו מכשיר מבוסס מחט בכמה מטופלים הוא דאגה של ארגוני בריאות, ולכן נדרשות אזהרות כדי שהסיכון ייחשב קביל.
שינוי בתכנית, כולל שינוי בקריטריונים באמצע חיי המכשיר, חייב להירשם בקובץ ניהול הסיכונים (סעיף 4.4).
סקירת התאמת התהליך
ההנהלה הבכירה בודקת במרווחים מתוכננים אם תהליך ניהול הסיכונים ממשיך להיות אפקטיבי, ומתעדת החלטות ופעולות.
ה-TR מציע שהסקירה תתייחס, בין היתר, לשלושה דברים:
האפקטיביות של נוהל ניהול הסיכונים שהוטמע
ההתאמה של הקריטריונים לקבילות סיכון, שיכולה להוביל להתאמת הקריטריונים למכשירים מסוימים
האפקטיביות של לולאת המשוב של מידע מייצור ופוסט-ייצור (סעיף 10.4).
הקשר לסעיף 10.4 הוא מפורש. כשהמידע שנאסף רלוונטי לבטיחות, היצרן בוחן איך הוא משפיע על פעילויות ניהול הסיכונים שכבר בוצעו, ותוצאות הבחינה משמשות קלט לסקירה של ההנהלה (10.4, פסקה 2). הערה 2 בסעיף 4.2 מציינת גם שתוצאות הסקירה של מידע ייצור ופוסט-ייצור יכולות להיות קלט לסקירה.
חשוב להבדיל בין שתי סקירות:
סקירת ההתאמה בסעיף 4.2 בודקת את התהליך כולו, וחוזרת על עצמה בתדירות שהארגון קובע.
סקירת ניהול הסיכונים בסעיף 9 בודקת את ביצוע התכנית של מכשיר מסוים לפני שחרורו לשוק, ותוצאתה מתועדת בדו"ח ניהול הסיכונים.
במכשיר חשמלי רפואי שחל עליו IEC 60601-1, התקן הזה פוטר מהסקירה התקופתית של התאמת התהליך (סעיף 4.2.2 בו). הסקירה נשארת דרישה של 14971, ולכן עומדים בה במערכת האיכות.
כשירות העוסקים בניהול סיכונים
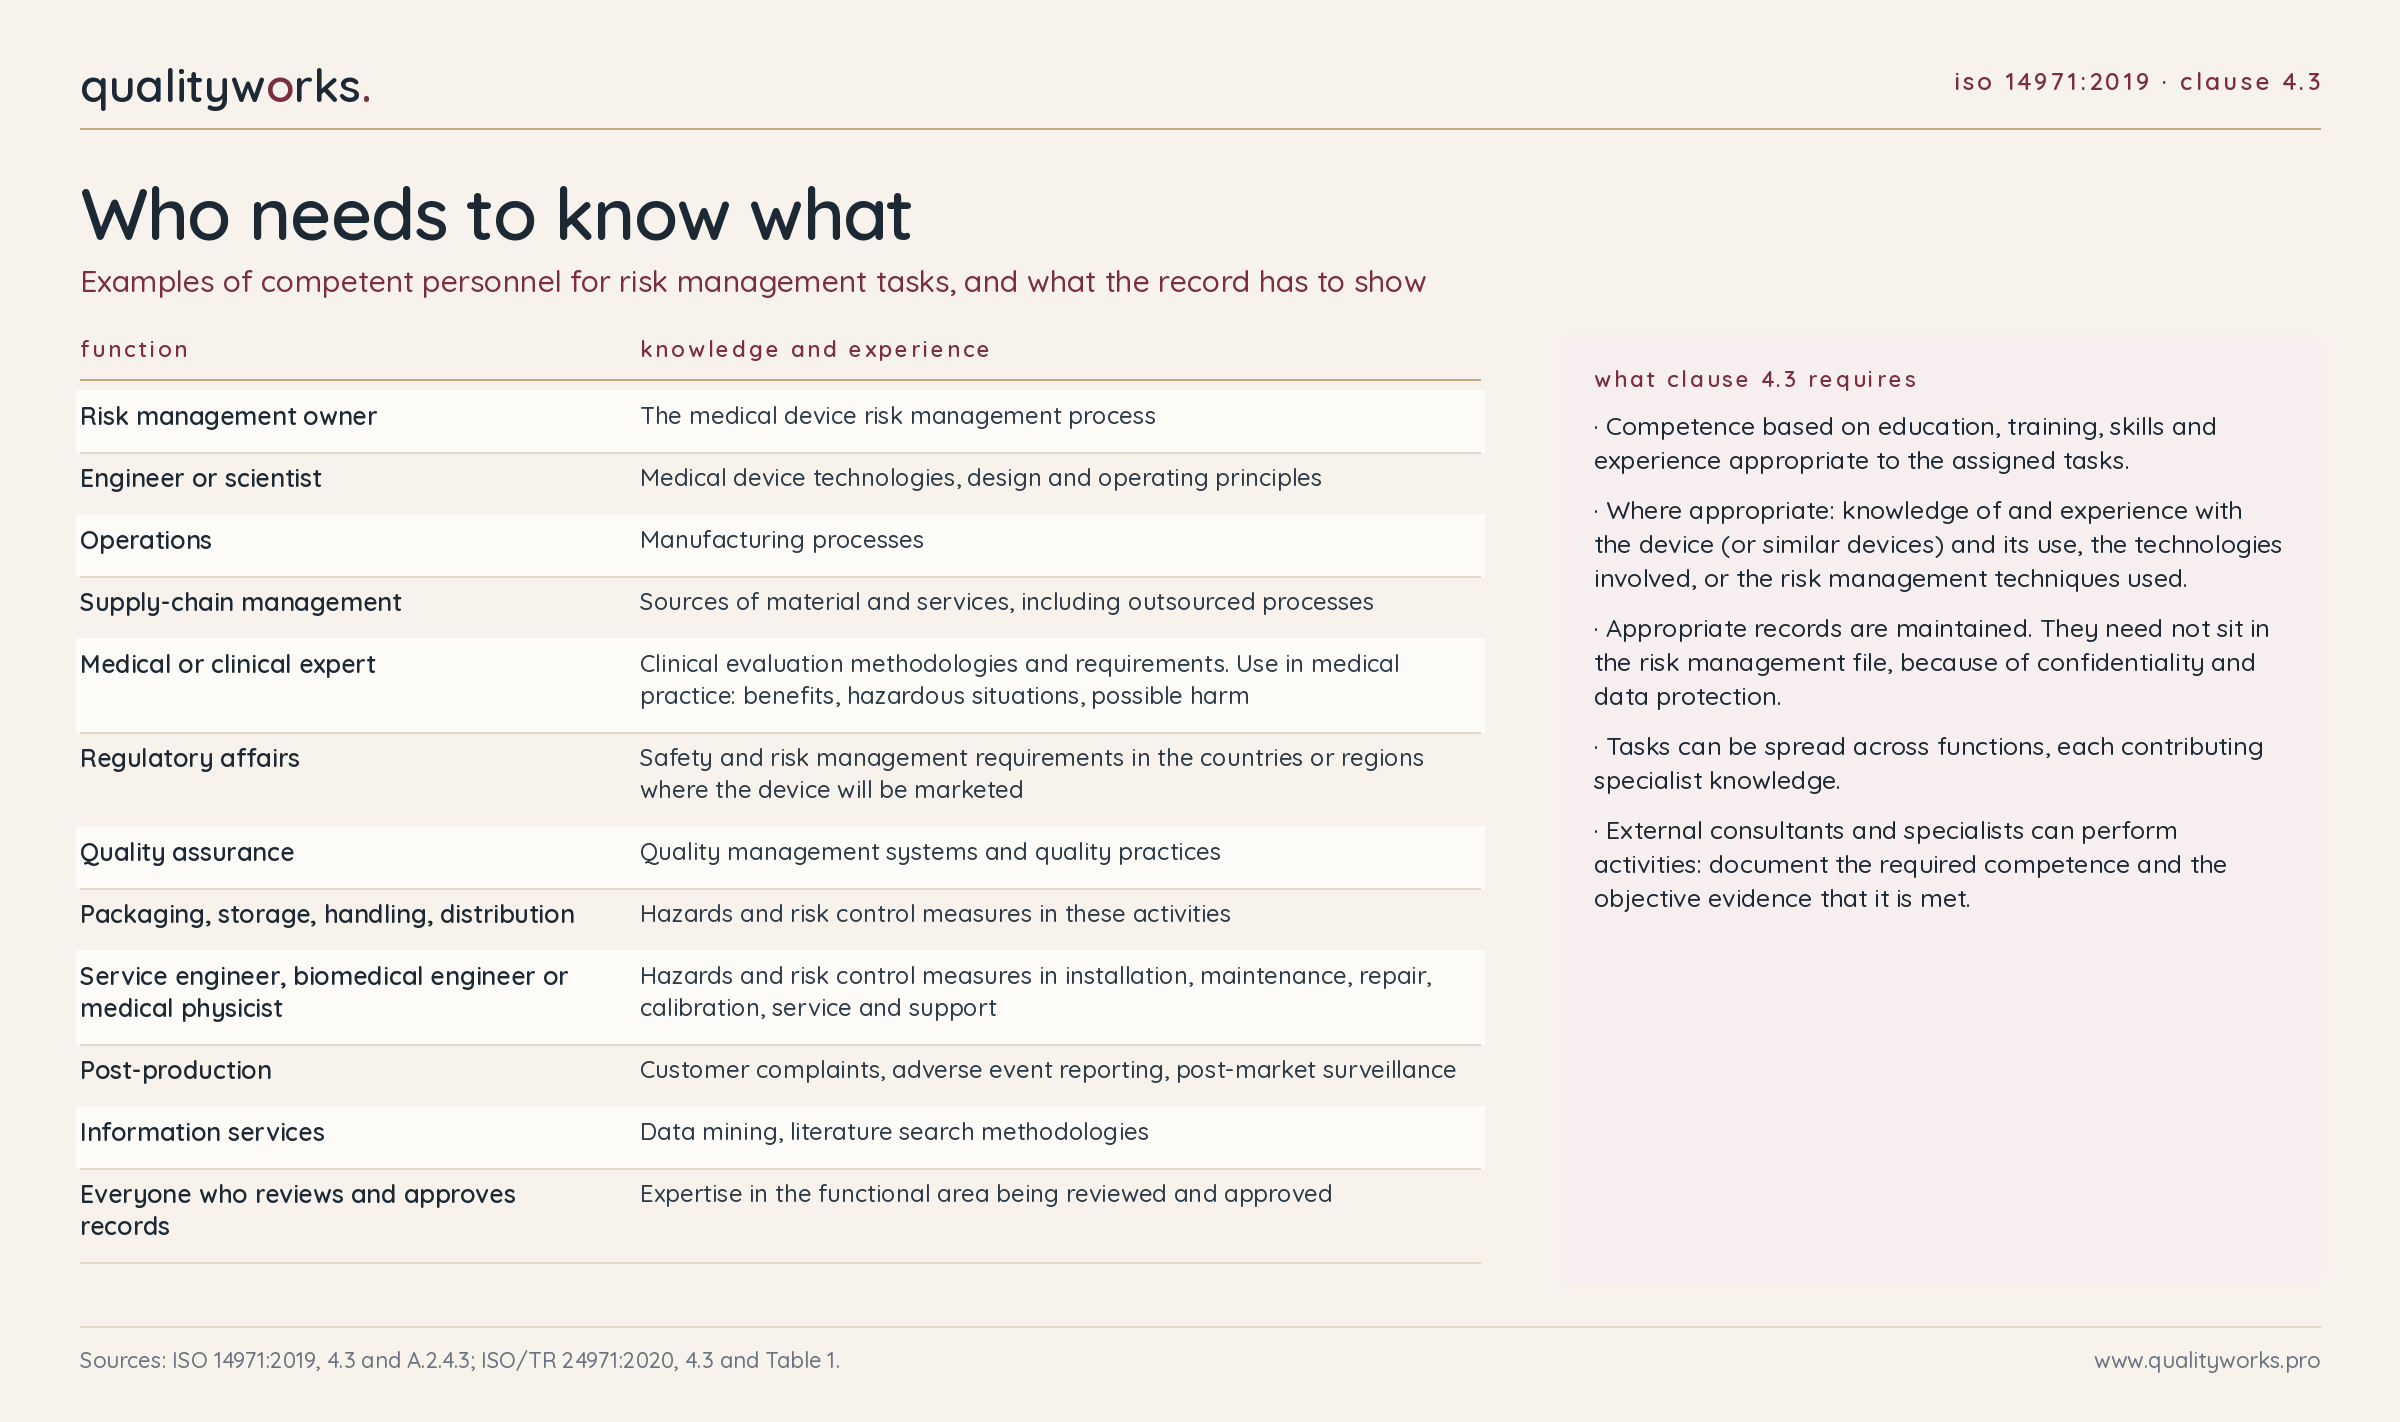
סעיף 4.3 דורש שהעוסקים במשימות של ניהול סיכונים יהיו כשירים על בסיס השכלה, הכשרה, מיומנויות וניסיון המתאימים למשימות.
במקרים המתאימים נדרש ידע וניסיון עם המכשיר עצמו (או מכשירים דומים) ושימושו, הטכנולוגיות המעורבות או שיטות ניהול הסיכונים בשימוש. נדרש לשמור רשומות.
ההנמקה בנספח A מסבירה שבדרך כלל נדרשים נציגים מכמה תפקידים, וצריך לשקול גם את האיזון והקשר ביניהם. הרשומות על הכשירות לא חייבות להיות בתוך קובץ ניהול הסיכונים, בגלל שיקולי סודיות והגנת מידע.
טבלה 1 ב-TR נותנת דוגמאות לתפקידים ולידע הנדרש מכל אחד.
שלושה פרטים מהטבלה שווים תשומת לב:
תפקיד של בעלים של תהליך ניהול הסיכונים (Risk Management Owner) שמכיר את התהליך, מומחה רפואי או קליני שמכיר את השימוש בפועל ואת התועלות והנזקים האפשריים, ואחריות של כל מי שבודק ומאשר רשומות לבקיאות בתחום שהוא סוקר.
ה-TR מציין שחלק מהפעילויות יכולות להתבצע על ידי יועצים חיצוניים או מומחים.
במקרה כזה צריך לתעד את הכשירות הנדרשת ואת הראיה האובייקטיבית לכך שהיא מתקיימת.
לגבי הדרכה של מומחי ניהול סיכונים, ה-TR מפרט נושאים שכדאי לשקול, ובהם ניהול תוכנית ניהול סיכונים למכשירים רפואיים, מושגי סיכון וקבילות, הסתברות וסטטיסטיקה, אומדן חומרה והסתברות, שיטות לבקרת סיכון ואימות האפקטיביות שלה, ושיטות לניתוח מידע מייצור ופוסט-ייצור.
מה כדאי לבדוק אצלכם
סטארטאפ לפני הסמכה. מי ההנהלה הבכירה בפועל, ואיפה כתוב שהיא מקצה משאבים לניהול סיכונים? מספיקה מדיניות קצרה שמכסה את חמשת הרכיבים בטבלה. אם יועץ חיצוני או יועץ קליני לוקח חלק, יש לתעד את הכשירות שלו ואת הראייה לכך.
חברה עם מוצר בשוק. מתי נבדקה המדיניות לאחרונה, והאם הסקירה של התאמת התהליך מתועדת עם החלטות ופעולות, למשל בסקר ההנהלה? האם הקלט כולל מגמות מתלונות וממעקב אחרי המוצר בשוק? האם ניסוח הגישה לצמצום סיכון מתאים להגדרת "עד כמה שאפשר" ב-MDR?
חברה שמבצעת שינוי. הוספת משפחת מכשירים או שינוי בתהליך הפוסט-מרקט: האם המדיניות מאפשרת קריטריונים למשפחה החדשה, והאם התכנית עודכנה והשינויים בה נרשמו בקובץ?
כשירות. האם לכל תפקיד רלוונטי למכשיר שלכם יש אדם מוגדר, עם רשומות כשירות שאפשר להציג?
במאמר הבא: תכנית ניהול הסיכונים וקובץ ניהול הסיכונים, כלומר מה חייב להיות בתכנית ואיך בונים עקיבות.