ניהול סיכונים: תכנית וקובץ ניהול הסיכונים
במאמר הקודם ההנהלה הגדירה מדיניות לקבילות סיכון. תכנית ניהול הסיכונים (סעיף 4.4) היא המקום שבו המדיניות הופכת לקריטריונים ולפעולות של מכשיר מסוים, וקובץ ניהול הסיכונים (סעיף 4.5) הוא המקום שבו אפשר להראות שהפעולות בוצעו.
גם הנוטיפייד בודי מבקש לראות את התכנית ואת תוצרי התהליך בהגשת התיעוד הטכני.
המאמר הזה עובר על סעיפים 4.4 ו-4.5 ועל ההנחיות המתאימות ב-ISO/TR 24971:2020, ומוסיף מה שנוטיפייד בודיס כותבים על כך בהנחיית הגשת התיעוד הטכני.
תכנית ניהול הסיכונים: מה היא ומה גודלה
התקן דורש לתכנן את פעילויות ניהול הסיכונים, ולכתוב לכל מכשיר תכנית שהיא חלק מהקובץ (4.4).
גם ה-MDR דורש תכנית כזו לכל מכשיר, בנספח I סעיף 3.
לפי ה-TR התכנית יכולה להיות מסמך נפרד או חלק ממסמכי מערכת האיכות, ויכולה להפנות למסמכים אחרים, כמו תכנון של הערכות קליניות, ביולוגיות ושימושיות או תכנון של פעילויות פוסט-ייצור. היקף הפעילויות ורמת הפירוט בתכנית צריכים להתאים לרמת הסיכון של המכשיר. הדרישות בתקן הן המינימום, והיצרן יכול להוסיף פריטים כמו לוח זמנים, כלי ניתוח או הנמקה לבחירת קריטריונים מסוימים.
התכנית היא מסמך חי (Living Document). ה-TR קובע שצריך לסקור ולעדכן אותה לאורך חיי המכשיר, ולאסוף מידע גם אחרי שהמכשיר האחרון נמכר.
שינויים בתכנית נרשמים בקובץ ניהול הסיכונים.
לא צריך לכתוב את כל התכנית בבת אחת, וחלקים ממנה יכולים להתפתח לאורך הזמן (הערה 4 בסעיף 4.4).
שבעת הרכיבים של סעיף 4.4
התקן מפרט שבעה רכיבים שחייבים להופיע בתכנית. האינפוגרפיקה מציגה אותם, ואיפה אפשר להסתפק בהפניה לתהליך קיים.
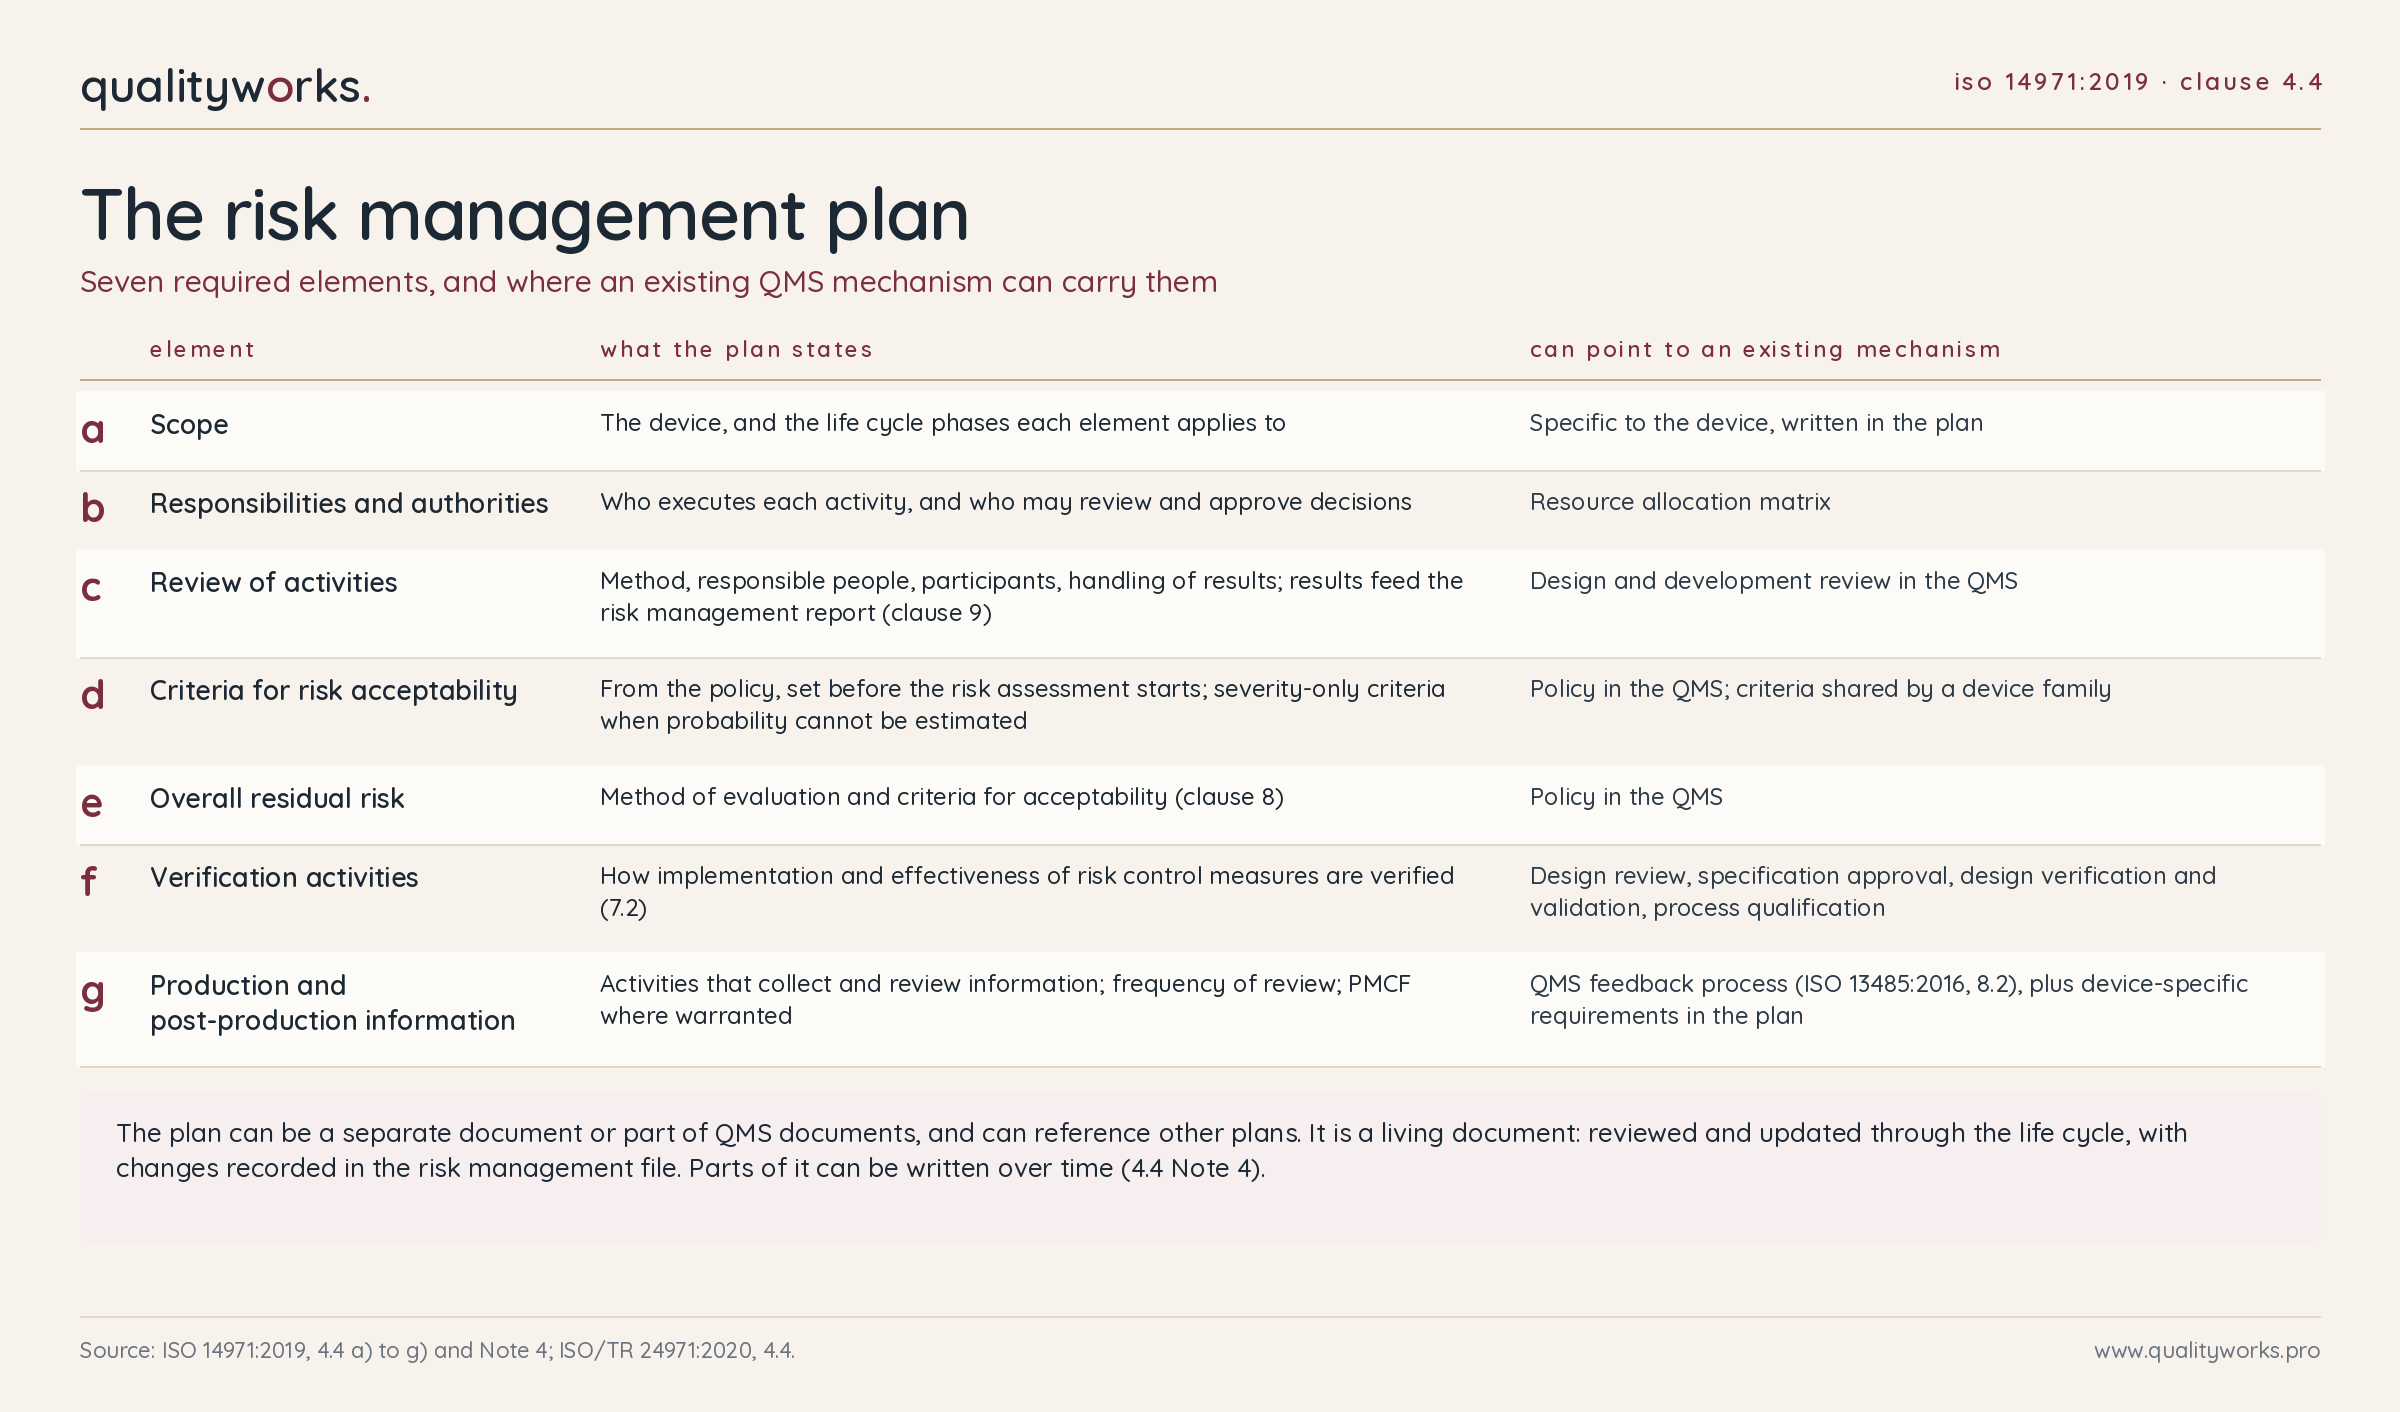
להלן כמה נקודות מההנחיות:
היקף (4.4 a). מתארים את המכשיר ואת שלבי מחזור החיים שבהם כל רכיב חל. חלק מהרכיבים נוגעים למימוש המוצר (תכן, פיתוח וייצור), וחלק לייצור ופוסט-ייצור, כמו התקנה, שימוש, תחזוקה והוצאה משימוש (TR 4.4.2).
אחריות וסמכות (4.4 b). מי מבצע כל פעילות, ומי מוסמך לסקור ולאשר החלטות. אפשר לתעד את זה במטריצת הקצאת משאבים.
סקירה (4.4 c). שיטת הסקירה, האחראים, המשתתפים ואופן הטיפול בתוצאות. התוצאות מרוכזות בדו"ח ניהול הסיכונים (סעיף 9), והדרישה יכולה להיות חלק מסקירות התכן והפיתוח במערכת האיכות.
קריטריונים לקבילות סיכון (4.4 d). נגזרים מהמדיניות, כפי שתואר במאמר 2. הם נקבעים לפני תחילת הערכת הסיכונים, כדי שתוצאות ההערכה לא ישפיעו על ההחלטה, וכוללים גם קריטריונים למצבים שבהם אי אפשר להעריך את ההסתברות לנזק, ואז אפשר להסתמך על חומרת הנזק בלבד.
סיכון שיורי כולל (4.4 e). התכנית של המכשיר קובעת את השיטה להערכת הסיכון השיורי הכולל (Overall Residual Risk) ואת הקריטריונים לקבילותו. הם נגזרים מהמדיניות, ומוגדרים מראש, לפני ההערכה. הם יכולים להיות שונים מהקריטריונים לסיכונים בודדים, כי סיכונים שונים הם בעלי חומרות והסתברויות שונות ואי אפשר לסכם אותם מספרית (TR 8.1). לפי הערה 2 בסעיף 4.4, השיטה יכולה לכלול איסוף וסקירה של נתונים וספרות על המכשיר ועל מכשירים דומים בשוק, ושיקול דעת של צוות רב-תחומי עם ידע יישומי ומומחיות קלינית.
אימות (4.4 f). התכנית מפרטת איך מבוצעים שני האימותים של סעיף 7.2: יישום אמצעי הבקרה, והאפקטיביות שלהם. אפשר לפרט אותם בתכנית או להפנות לתכניות אחרות. אימות האפקטיביות עשוי לדרוש נתונים קליניים או מחקרי שימושיות.
איסוף מידע (4.4 g). המערכת לאיסוף וסקירת מידע מייצור ופוסט-ייצור. ה-TR מבקש להתאים את ההיקף למכשיר: ניטור מצומצם יכול להספיק למכשיר עם היסטוריית שימוש ארוכה וסיכונים מובנים, וטיפול חדשני או טכנולוגיה חדשנית יכולים להצדיק ניטור רחב יותר, כולל מחקרי מעקב קליני לאחר שיווק (PMCF). תדירות הסקירה תלויה בסיכון, במספר המכשירים בשוק, במספר האירועים שדווחו ובחומרת הנזק. אפשר להפנות לתהליך קיים במערכת האיכות (למשל סעיף 8.2 ב-ISO 13485:2016), ודרישות ספציפיות למכשיר ופירוט של פעילויות הניטור ושל מחקרי PMCF מתוכננים נכתבים בתכנית עצמה.
בנוסף לשבעת הרכיבים, התקן דורש לתעד בקובץ את המערכת לסיווג הסתברות וחומרה (סעיף 5.5). בפועל נהוג לכתוב אותה בתכנית. גם הנוטיפייד בודיס מציינים אותה ברשימת מה שהתכנית צריכה לכלול.
קובץ ניהול הסיכונים
קובץ ניהול הסיכונים (Risk Management File) מוגדר כמכלול הרשומות והמסמכים שנוצרים בניהול הסיכונים (3.25).
ה-TR מדגיש שהוא מבנה לוגי: הוא לא חייב להכיל פיזית את כל הרשומות. מספיקות הפניות שמאפשרות להרכיב את המידע בזמן סביר, והרשומות יכולות להיות חלק מקבצים של מערכת האיכות ובכל פורמט.
הזמן הסביר חשוב, כי הקובץ משמש במהלך חיי המכשיר לסקירת מידע פוסט-ייצורי, להערכת השפעה של שינוי ובמבדקים.
כל סעיף בתקן מציין איזו רשומה הוא מוסיף לקובץ. האינפוגרפיקה מרכזת אותן.
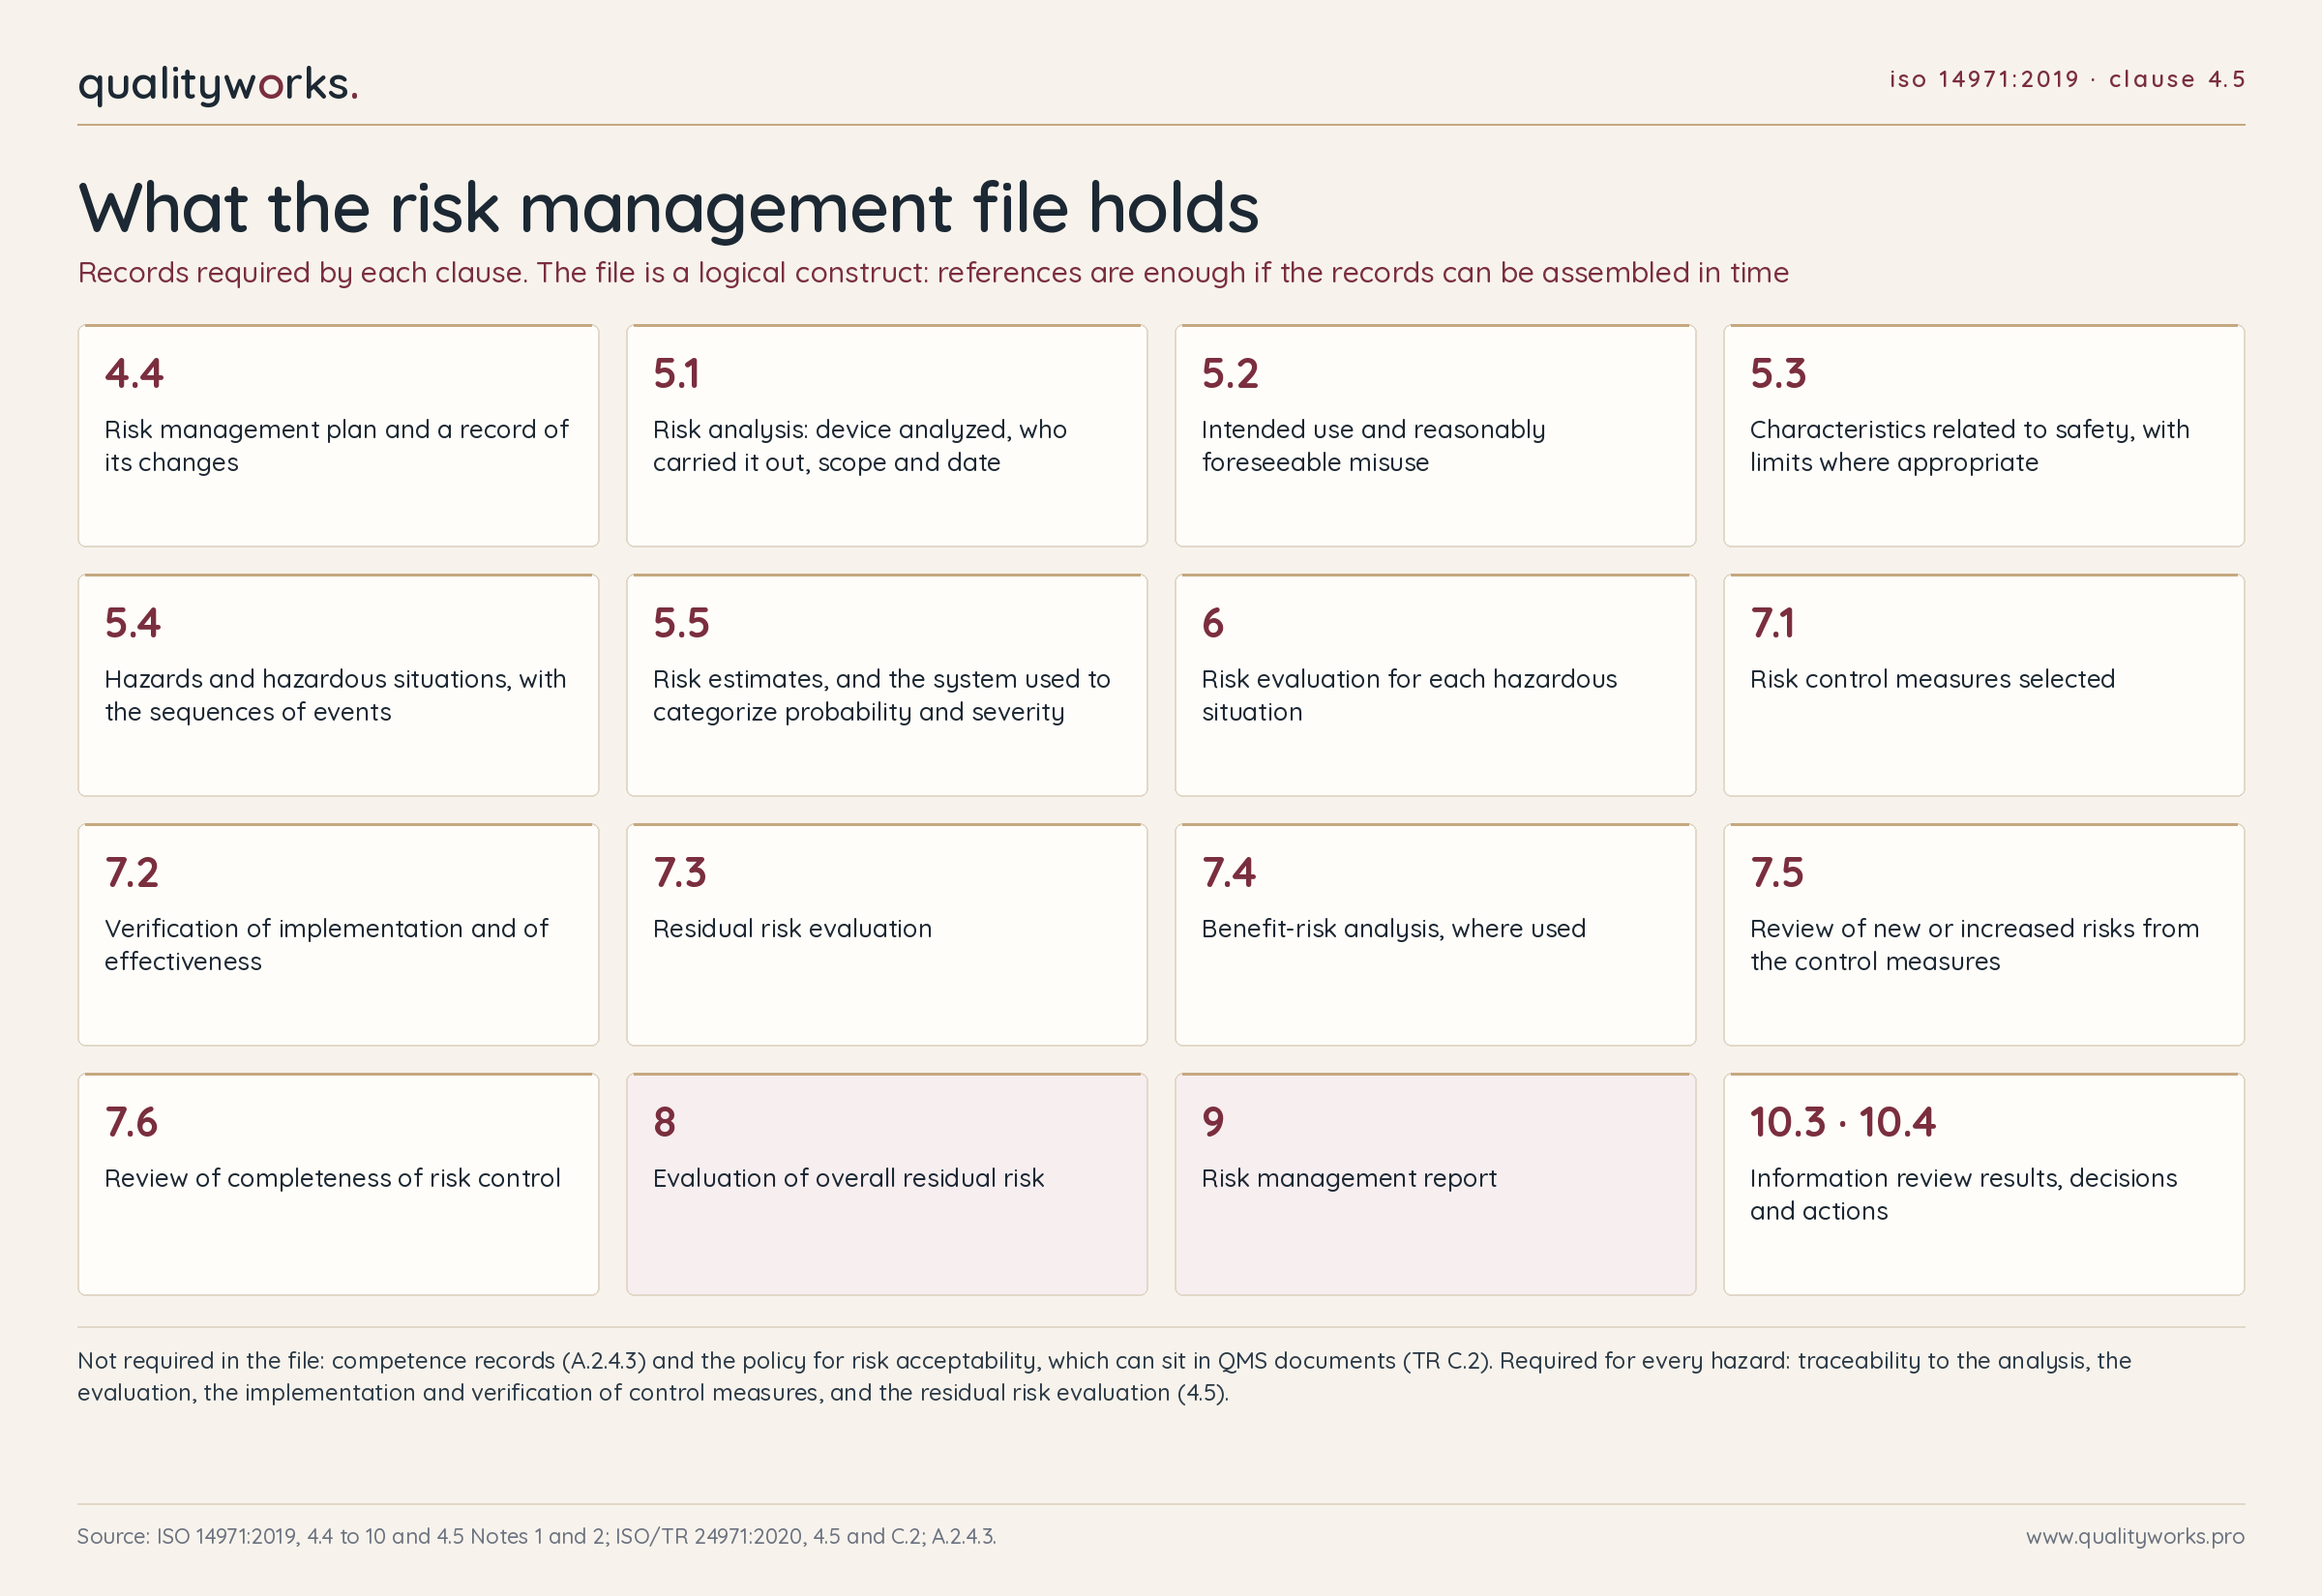
הרשומות על כשירות העוסקים בניהול סיכונים לא חייבות להיות בקובץ, והמדיניות לקבילות סיכון יכולה להיות במסמכי מערכת האיכות (לגבי רשומות הכשירות, נספח A בתקן ISO 14971, סעיף A.2.4.3; לגבי המדיניות, נספח C.2 ב-TR).
עקיבות לכל סכנה
סעיף 4.5 דורש עקיבות (Traceability) מכל סכנה מזוהה ל:
ניתוח הסיכונים
הערכת הסיכונים
יישום ואימות של אמצעי הבקרה
תוצאות ההערכה של הסיכונים השיוריים.
ההנמקה בנספח A: משימה שלא הושלמה עלולה להשאיר סכנה שלא נבחנה או שלא נשלטה, והנזק יכול להיות התוצאה.
העקיבות היא הדרך להוכיח שהתהליך הושלם לכל סכנה.
ה-TR מציע כלי עקיבות שמשמש אינדקס לכל מסמך בקובץ שמכיל מידע על סכנה מסוימת. האינדקס עוזר בהמשך להערכת הסיכון השיורי הכולל ולסקירת מידע פוסט-ייצורי, וצריך לעדכן אותו כשמגיע מידע חדש או כשהמכשיר משתנה.
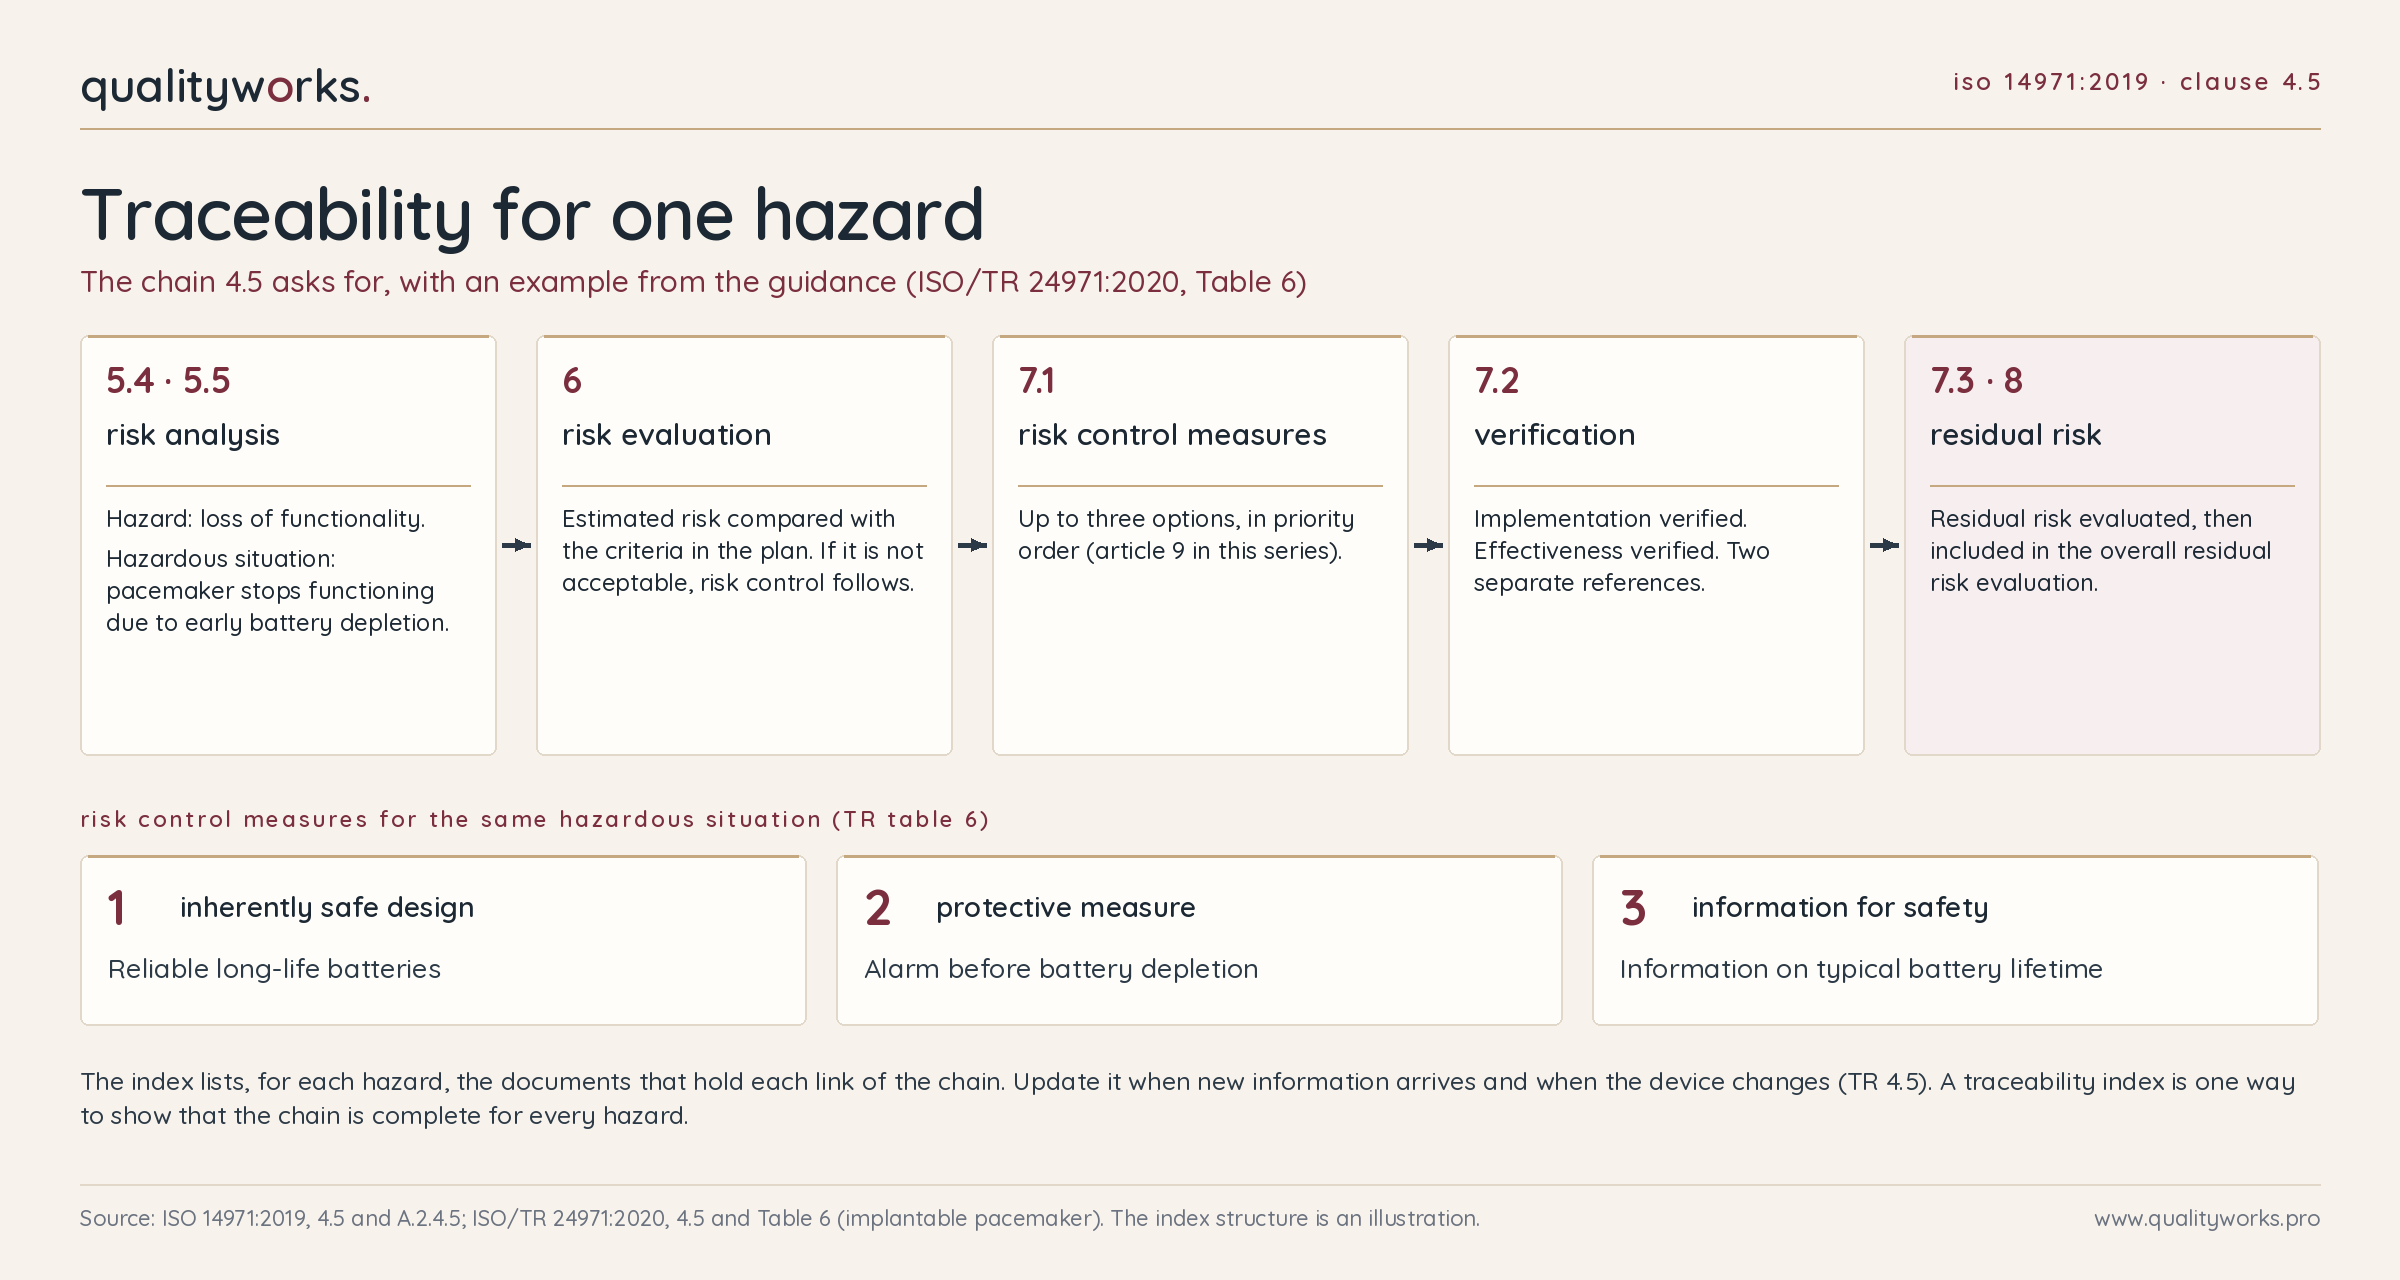
הדוגמה למעלה לקוחה מטבלה 6 ב-TR (קוצב לב). שימו לב שיש בה שלוש רמות של אמצעי בקרה לאותו מצב מסוכן: תכן בטוח מהותית, אמצעי הגנה ומידע לבטיחות. באינדקס אמיתי כל רמה תפנה לאימות היישום ולאימות האפקטיביות שלה.
מה נוטיפייד בודיס מבקשים לראות
הנחיית Team-NB להגשת תיעוד טכני (גרסה 4, מתאריך 21 באפריל 2026) היא הנחיית עבודה של הנוטיפייד בודיס, ולא חקיקה.
כל נוטיפייד בודי רשאי לבקש מידע נוסף, אבל בכל זאת היא מראה למה הם מצפים בפועל.
בנספח II סעיף 5 ב-MDR נדרשים בתיעוד הטכני ניתוח תועלת-סיכון ותוצאות ניהול הסיכונים לפי נספח I סעיף 3, והמסמך של Team-NB מפרט אילו מסמכים מצורפים:
ציון ברור אם תהליך ניהול הסיכונים מבוסס על EN ISO 14971
נוהל ניהול הסיכונים, כולל ההגדרות של מערכות הדירוג וקבילות הסיכון, והתכנית של המכשיר עם כל הרכיבים שתוארו כאן
ראיות לכך שצוות ניהול הסיכונים כשיר, כולל מומחה קליני
קישור בין פרוטוקולי ודו"חות אימות ותיקוף לבין מזהי הסיכון, כדי שיהיה ברור אילו סיכונים נשלטים על ידי כל מסמך
דו"ח ניהול סיכונים עם הערכת הסיכון השיורי הכולל ויחס תועלת-סיכון.
באותו מסמך יש רשימת כשלים נפוצים. וכאן אני מציגה אותם ואת מה שאפשר לעשות במקומם.
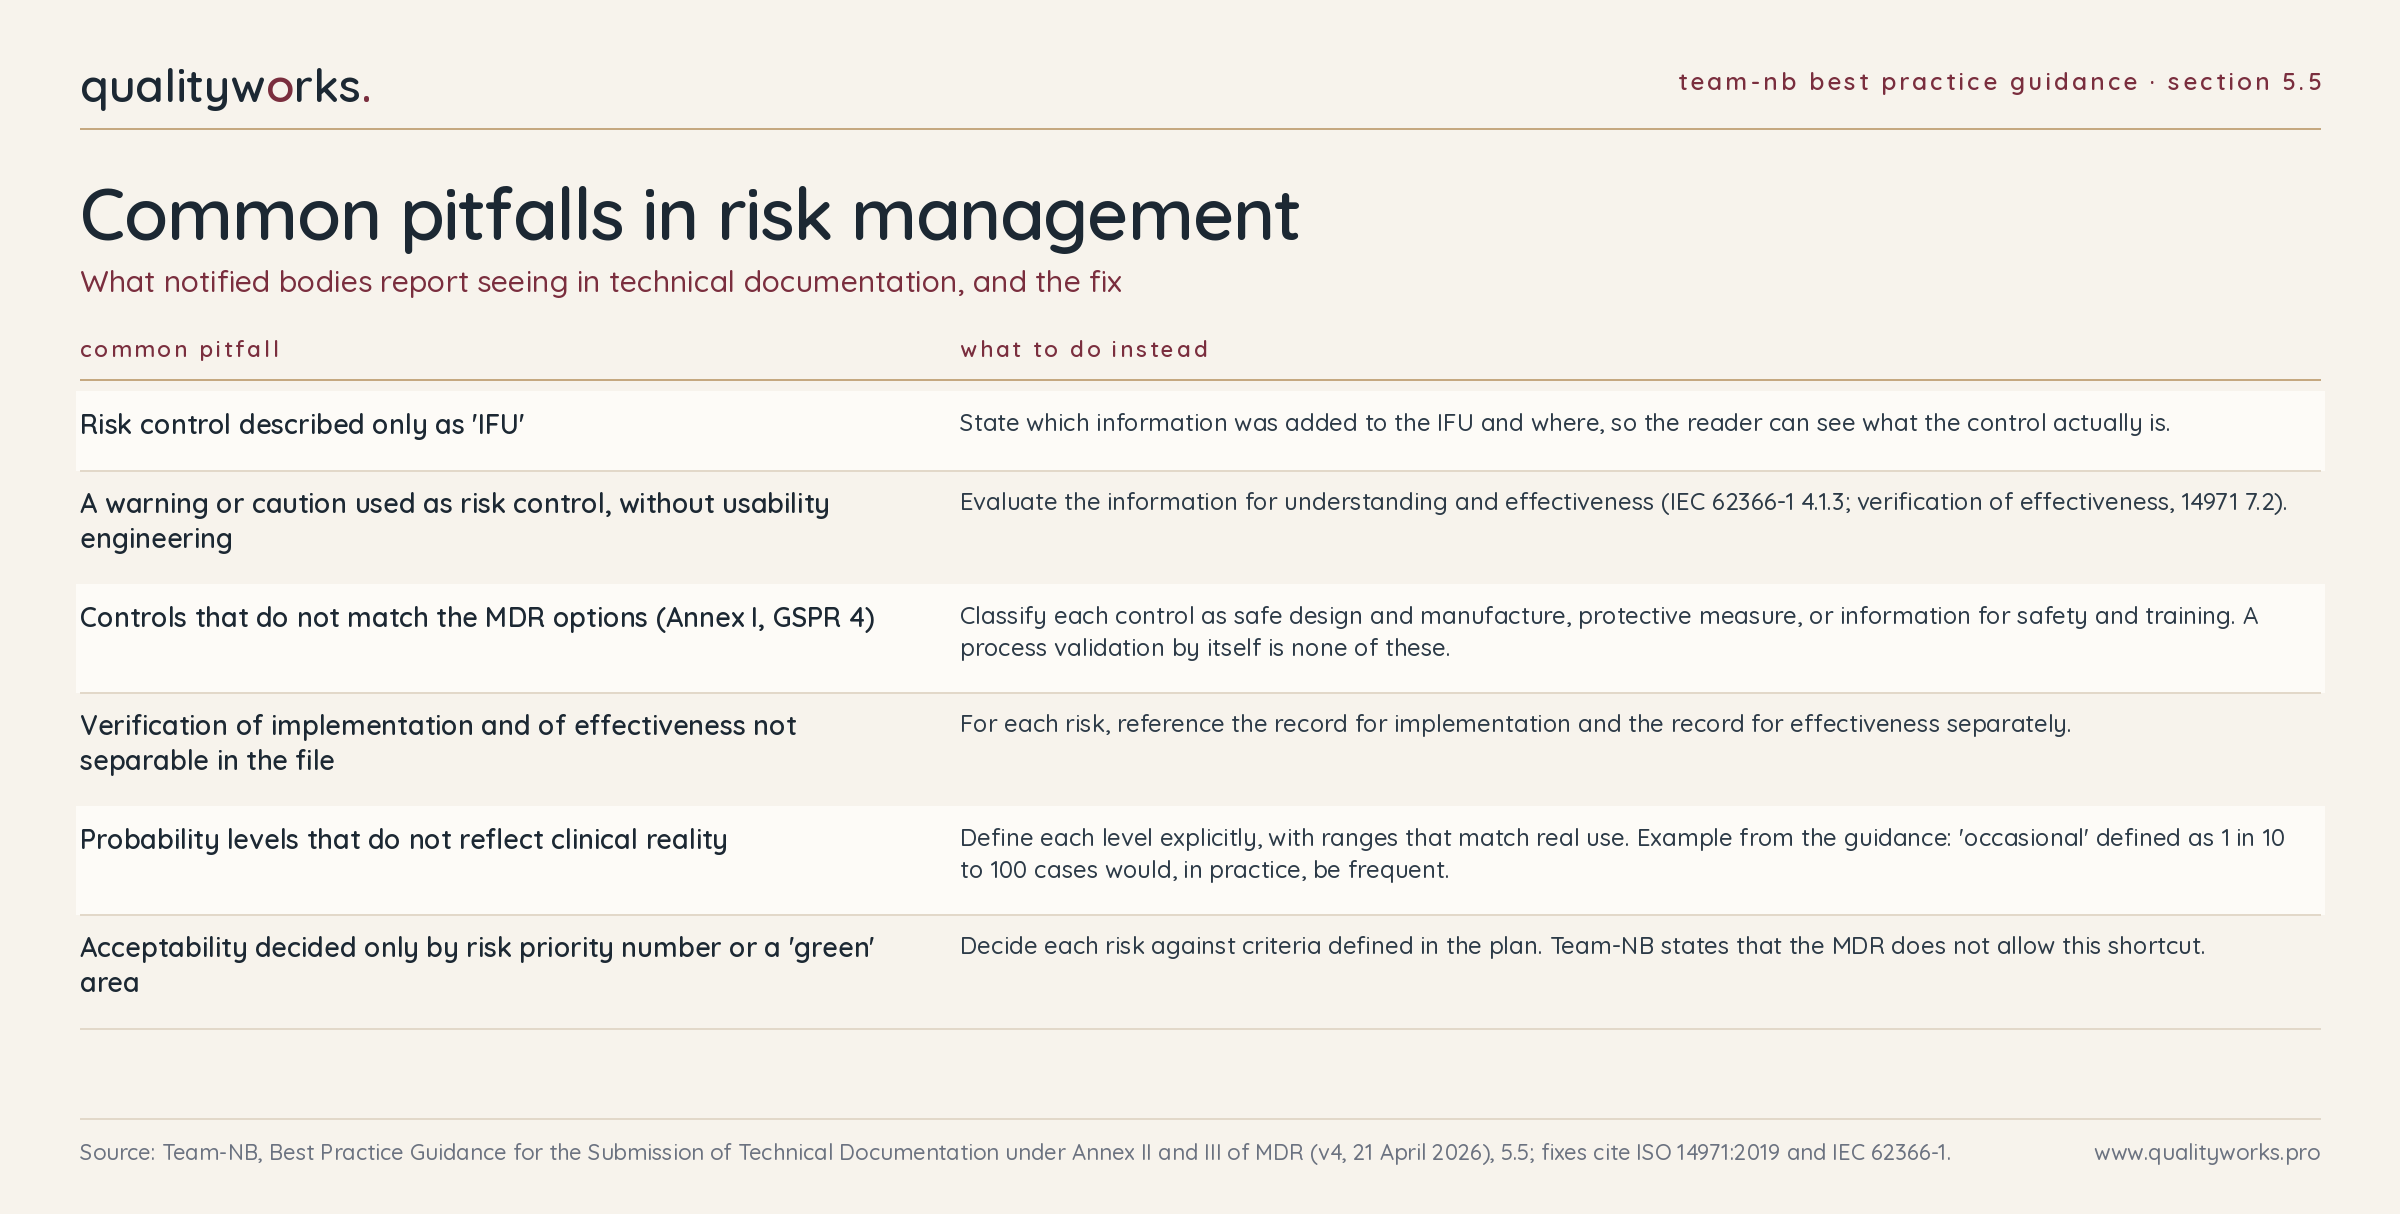
הכשל האחרון ברשימה קשור ישירות לתכנית.
לפי Team-NB, ה-MDR אינו מאפשר להחליט על קבילות סיכון רק לפי מספר סדר עדיפויות סיכון (Risk Priority Number, RPN) או אזור ירוק, וכל סיכון נבחן לפי קריטריונים שנקבעו מראש בתכנית.
מה כדאי לבדוק אצלכם
סטארטאפ לפני הסמכה. האם התכנית נכתבה והקריטריונים נקבעו לפני תחילת הניתוח הראשון? האם יש בה הפניה לתהליכי מערכת האיכות שכבר קיימים, במקום מסמך חדש שמשכפל אותם? האם הפעילויות לאיסוף מידע בשוק מותאמות למכשיר ולא רק מוזכרות?
חברה עם מוצר בשוק. האם שינויים בתכנית נרשמים בקובץ? האם האינדקס מעודכן כשהמכשיר משתנה? האם לכל סיכון יש הפניה נפרדת לאימות היישום ולאימות האפקטיביות?
חברה שמשנה תהליך לאחר שיווק. האם סעיף 4.4 g בתכנית משקף את התהליך החדש? האם תדירות הסקירה של המידע מתאימה למספר המכשירים בשוק, למספר האירועים ולחומרת הנזק?
כל חברה. האם אפשר להרכיב את הקובץ בזמן סביר, למשל לקראת מבדק?
במאמר הבא: שימוש מיועד ושימוש לרעה צפוי סביר, ונקודת המוצא של ניתוח הסיכונים.